ランサムウェアや不正アクセスへの備えを考えるとき、見直したいのがインターネットに公開されたVPN機器と、そこから社内へ入れる範囲です。IPAも、VPN機器等の深刻な脆弱性が実際の攻撃に悪用され、社内への侵入や攻撃の踏み台化につながる危険を指摘しています。IPAの注意喚起
そこで選択肢になるのが、ソフトウェアで端末をつなぐTailscale(テイルスケール)です。公開する入口を減らし、接続先を必要なものに絞る設計を取り入れやすくします。
ただし、TailscaleもVPNの一種であり、入れるだけでランサムウェアを防げる製品ではありません。本記事では、従来型のVPN構成と何が違うのか、得られる効果と残るリスク、無理なく移行する方法を図解で整理します。
この記事で分かること
- VPN攻撃で問題になる「公開された入口」と「侵入後の広い接続範囲」
- Tailscaleの仕組みと、暗号化・接続制御で変えられること
- メリットとデメリット、導入時に外せない設定・運用
- 既存業務を止めずに段階的に移行する進め方
1. なぜ、従来のVPN機器が狙われるのか
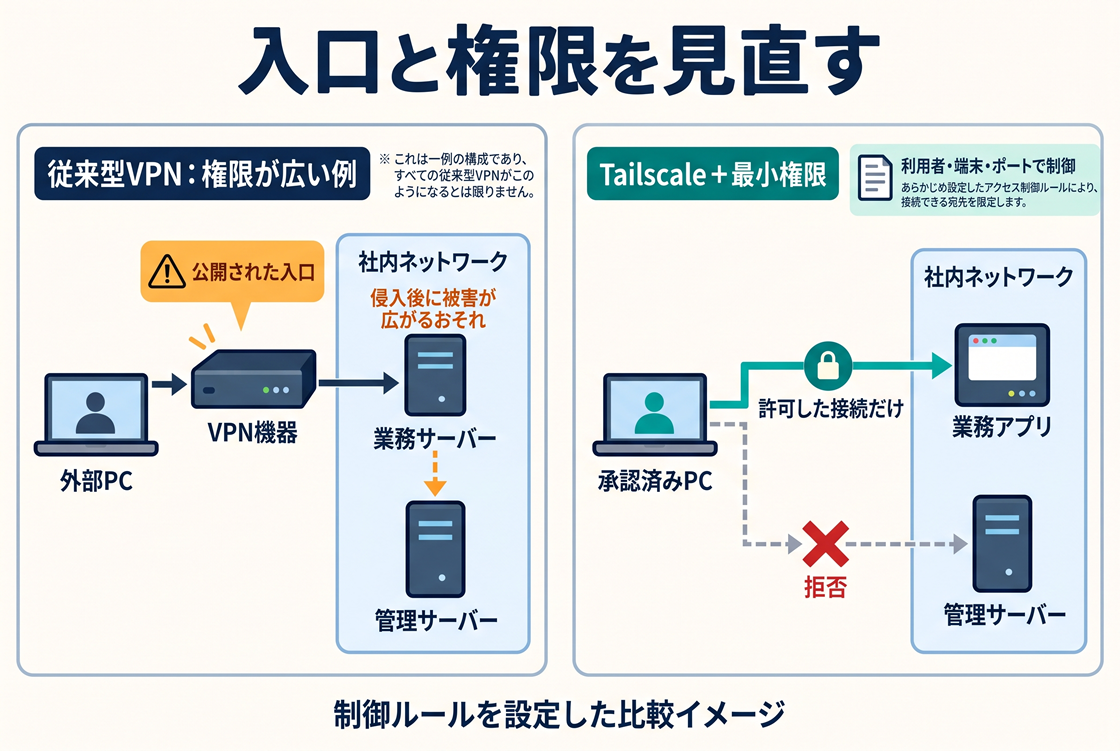
ここでいう従来型VPNとは、主に社外のPCから社内のVPNゲートウェイへ接続するリモートアクセス構成を指します。通信を暗号化する仕組み自体に問題があるのではなく、公開機器の脆弱性や、認証後のアクセス設計が攻撃の足掛かりになります。
外部公開された機器は、継続的な対策が必要
外部から接続を受け付けるVPN機器は、攻撃者からも到達できる位置にあります。認証を回避する脆弱性があれば、強いパスワードを設定していても別の経路で侵入される可能性があります。更新の遅れ、サポート終了、不要な管理画面の公開は、見落とせない問題です。
入口を突破された後の「横移動」が被害を広げる
認証後に社内の広い範囲へ通信できる設定では、侵入した端末から別のサーバーを探したり、盗んだ認証情報を使って攻撃範囲を広げたりする余地が生まれます。これが横移動(ラテラルムーブメント)です。
もちろん、従来型VPNでもネットワーク分離や細かなアクセス制御は可能です。「VPNだから必ずアクセスし放題」という意味ではありません。問題は、接続を許可した後、どこまで届く設計になっているかです。
従来型VPNとTailscaleを、5つの項目で比較
| 比較項目 | 従来のVPN(境界型) | Tailscale(メッシュ型) |
|---|---|---|
| 接続形態 | ゲートウェイへ集約するハブ&スポーク型が一般的 | 端末間の直接接続を試みるメッシュ型。環境により暗号化中継 |
| 外部公開・ポート | 通常、VPNへの接続受付口を外部公開 | 通常、ポート転送の追加は不要。外向き通信の許可は必要 |
| 侵入後のアクセス範囲 | 広い権限では横移動のおそれ。分離・制御で抑制 | Grants/ACLで宛先・ポートを限定。初期許可の見直しが必要 |
| 認証方式 | 製品によりID/パスワード、証明書、SSO/MFA等 | Google/Entra ID等とSSO連携。MFAは認証基盤で設定 |
| 運用負荷 | 機器の更新、パッチ、サポート期限・交換を管理 | 端末アプリの更新とクラウド管理。権限・端末管理は継続 |
比較は一般的なリモートアクセス構成の例です。Tailscaleはゼロトラストの原則に沿う接続制御を支えますが、認証・最小権限・端末対策を組み合わせて使うことが前提です。従来型VPNも製品・設定によってSSOやMFAに対応します。Tailscaleの公式移行ガイド/従来型VPNでのSSO連携例
2. Tailscaleは、接続の何を変えるのか
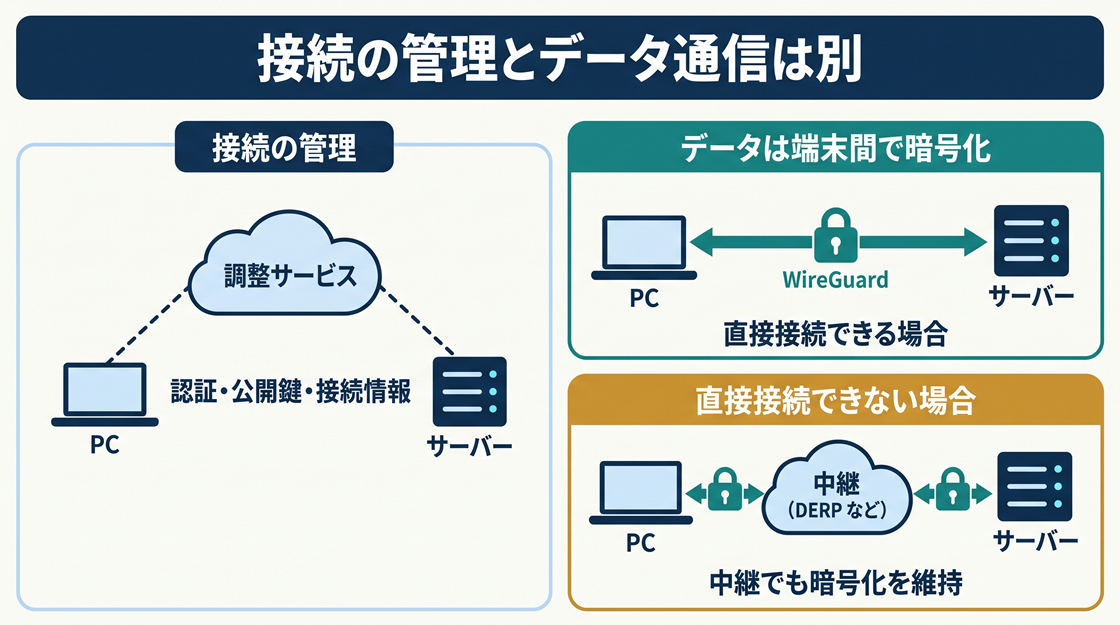
Tailscaleは、PCやサーバーなどにクライアントを導入し、既存のインターネット回線の上にプライベートな接続環境をつくる仕組みです。端末間の通信にはWireGuardによる暗号化を利用します。専用のVPN機器を一つの入口にする構成から、端末を識別して必要な通信を許可する構成へ移しやすくなります。Tailscaleの暗号化について
通常は、ルーターのポート開放を追加せずに始められる
NAT越えの仕組みや中継を利用するため、多くの環境では、社内ルーターへ新たなポート転送設定を追加せずに接続できます。これは、外部向けの接続入口を増やしたくない場合や、複数拠点・在宅端末を扱う場合の利点です。
一方、外向き通信を厳しく制限する組織では、許可する通信先やポートの確認が必要です。「どんな環境でもネットワーク設定が一切不要」という意味ではありません。公式のファイアウォール要件
接続を管理するクラウドと、業務データの通り道を分ける
調整サービスは、端末の認証や公開鍵・接続情報の共有、ルールの配布などを担当します。業務データを常にこの調整サービスへ集めて転送する構造ではありません。管理機能とデータ通信の分離
端末同士が直接つながる環境では直接通信し、難しい場合はDERPなどの中継経路を利用します。中継でも、Tailscale端末間のWireGuard暗号化は維持されます。中継サーバーが業務データを復号して読む、という仕組みではありません。直接接続と中継接続
3. 導入で得られる、4つのメリット
① インターネットへ公開するサービスを減らせる
社内向けの管理画面や業務サーバーを、Tailscale経由の利用へ集約できれば、不特定多数からの接続を受け付ける必要を減らせます。既存の公開VPNやRDPを廃止・制限できるかは、業務への影響を確認しながら判断します。
Tailscaleを追加しただけでは、以前の公開設定は閉じられません。不要になった入口を実際に閉じるところまでが移行です。既存ファイアウォールやOS側の保護も引き続き必要です。
② 利用者・端末・接続先を軸に、権限を絞りやすい
GrantsやACLといったアクセス制御ルールにより、利用者やグループ、端末のタグ、宛先、ポートなどを基に通信を制御できます。「社内につながる」だけでなく、「この担当者が、この業務サーバーの、このサービスへ接続する」と整理できます。アクセス制御の公式解説
③ 既存の認証基盤と組み合わせられる
Tailscaleのログインは認証プロバイダーと連携し、そこで設定した多要素認証(MFA)を利用できます。VPN専用のパスワードだけに頼る運用を見直し、利用者の管理を既存の認証基盤へ寄せられます。MFAとの連携
④ 小さく試し、必要な範囲から広げられる
一部のPCと業務サーバーだけで検証を始め、接続性や権限の設定を確かめながら対象を増やす進め方ができます。機器を全面的に入れ替える計画よりも、段階的な移行を組み立てやすいのが利点です。
4. デメリットと、導入前に知っておきたい限界
初期設定のままでは、権限が広すぎる場合がある
ここは特に重要です。Tailscaleのアクセス制御は、許可を定義して使う仕組みですが、作成直後のネットワークには、端末間の通信を広く許可する初期ポリシーが入ります。「インストールしたので、必要な相手以外にはつながらない」と思い込まないでください。初期のAllow allポリシー
本番利用では、既存の広い許可ルールを見直し、業務で必要な通信だけを許可する形へ変更します。狭いルールを追加しても、広い許可が残っていれば制限にはなりません。設定後は、つながることだけでなく、つながってはいけない先へ接続できないことも検証します。Grantsの許可ルールの考え方
端末感染やアカウント乗っ取りへの対策は残る
正規の端末がマルウェアに感染した場合、その端末に許可した接続は悪用される可能性があります。Tailscaleは、通信内容の無害化やファイルのウイルス検査を代行する製品ではありません。OS・クライアントの更新、EDR等の端末対策、MFA、端末承認、バックアップを組み合わせる必要があります。Tailscaleのセキュリティ推奨事項
また、ネットワーク上でサーバーへ接続できることと、その中のデータを利用できることは別です。業務アプリのログイン、共有フォルダーの権限、管理者権限の分離も維持します。
クラウドの管理サービス・認証基盤への依存がある
Tailscaleの調整サービスや認証基盤が使えないと、端末追加、認証、鍵やポリシーの更新などに影響します。確立済みの接続や保存済みの情報で通信を続けられる場合はありますが、すべての操作や接続が維持される保証ではありません。停止時に必要な作業と代替手段を、事前に決めておきましょう。調整サービスが利用できない場合の挙動
通信性能は、回線や接続方式に左右される
直接接続が成立しない場合は、中継により遅延や転送速度が変わることがあります。大容量ファイルの転送、映像素材の受け渡し、拠点間で常時大量に流れる通信は、実際の回線と時間帯で評価してください。専用回線の帯域保証や遅延保証を、そのまま代替するものではありません。
非対応機器への接続と、継続費用も設計に含める
クライアントを導入できない機器には、Subnet routerを介して接続する方法があります。ただし、その先のLANまでTailscaleの暗号化が自動的に伸びるわけではありません。アプリ側の暗号化、接続先の限定、LANの分離も含めて設計します。Subnet routerの仕組み
専用VPN機器の負担を減らせても、端末の管理・設定の見直し・契約費用は残ります。個人向けの無料プランを、そのまま業務利用の前提にしないことも大切です。利用者数、必要な監査・管理機能、サポート条件を含め、最新の公式料金・利用条件で比較してください。
5. 「接続できる人」から「必要な接続だけ」へ
例えば、社外から社内の業務システムを使うなら、次のような単位で接続を整理します。以下は設計の考え方を示す例で、特定の環境へそのまま適用する設定ではありません。
| 利用者・端末 | 許可する接続の例 |
|---|---|
| 承認済みの社員PC | 担当する業務アプリのHTTPSのみ |
| 経理担当のPC | 経理用サービスと、必要な共有フォルダー用の通信のみ |
| 保守担当の専用端末 | 管理対象と保守に必要なサービスだけ。権限の付与・解除も管理 |
| 上記以外の端末・接続先 | 必要性を確認できるまで許可を追加しない |
この設計で目指すのは、1台のトラブルを全社のトラブルへ広げにくくすることです。通信先を狭めても、その先のアプリに過大な権限があれば被害は起こり得ます。ネットワークとアプリの権限を両方そろえることが大切です。
6. 既存業務を止めずに進める、5つのステップ
STEP 1 今ある入口と利用者を棚卸しする
公開しているVPN・リモートデスクトップ・管理画面、利用者と端末、接続が必要なサーバーを確認します。機器の更新状況やサポート期限も整理し、移行が終わるまで既存機器への対策を継続します。
STEP 2 小さな範囲で接続と使い勝手を確認する
まずは限られた利用者と業務サーバーで検証します。DNS、共有フォルダー、業務アプリのログイン、転送速度、社外回線からの接続を確認し、直接接続か中継かも把握します。
STEP 3 認証と最小権限を、本番前に設定する
認証基盤のMFA、端末承認、担当者ごとの接続ルールを設定します。広い初期許可を残さず、管理者端末と一般利用端末の役割を分けます。紛失端末や退職者の利用を止める手順、設定を変更できる担当者も決めます。端末承認の公式解説
STEP 4 禁止する接続と、障害時の対応を試す
別部署のサーバーへ接続できないか、未承認端末が利用できないかを確認します。あわせて、端末の紛失、回線障害、認証できない場合の連絡先・復旧手順を整理し、業務が続けられるかを評価します。
STEP 5 不要な公開を閉じ、運用を定着させる
移行対象の業務が問題なく動くことを確認してから、不要になったVPNサービスやポート転送を停止・制限します。その後も、端末更新、利用者・権限の定期確認、ログ確認、バックアップの復旧テストを続けます。
7. Tailscaleが向く環境、慎重な検討が必要な環境
導入を検討しやすいのは、在宅勤務や外出先から社内システムを使う、複数の拠点・クラウドへ接続する、管理サービスを広く公開したくない、といった環境です。端末を管理でき、必要な通信を整理できるほど、利点を生かしやすくなります。
一方、クラウド型の調整サービスを使えない規程がある、対応端末を管理できない、厳格な帯域・遅延の保証が必要、といった環境では、他方式や既存VPNとの併用も含めた比較が必要です。全てのVPNを一律に置き換えるのではなく、用途ごとに選ぶのが現実的です。
8. VPN攻撃時代に必要なのは、接続の設計と運用を変えること
Tailscaleの価値は、暗号化の方式を変えるだけでなく、公開する入口を減らし、利用者と端末を確認して、接続先を絞る設計を進めやすい点にあります。
- 入口を減らす:社内向けサービスの不要な外部公開を見直す
- 権限を絞る:担当者・端末ごとに必要な通信だけを許可する
- 被害に備える:更新・端末対策・監視・復旧できるバックアップを続ける
従来のVPN機器を置き換えることが目的ではありません。安全に仕事を続けられる接続環境をつくることが目的です。まずは現在の公開設定とアクセス範囲を確認するところから始めてみてください。
BBCでは、既存ネットワークの確認から、リモートアクセス環境の構成検討、導入後の運用までご相談いただけます。「今のVPNをどう見直せばよいか分からない」という場合も、お問い合わせフォームからお気軽にご相談ください。
主な参考資料
- IPA:VPN機器等に対するネットワーク貫通型攻撃の注意喚起
- IPA:ランサムウェア対策特設ページ
- Tailscale:暗号化の仕組み
- Tailscale:セキュリティの推奨事項
- Tailscale:従来型VPNからの移行
- Tailscale:料金とプラン
本記事は2026年10月16日時点の公式情報を基にしています。機能・料金・提供条件は変更される場合があります。